Gênero: Simulação de Gestão e Construção de um SOC
Status: Em desenvolvimento · início de 2027
Construa e expanda um Centro de Operações de Segurança como uma instalação viva. Crie salas especializadas, contrate e verifique funcionários, treine equipes, aloque especialistas escassos, gerencie orçamento e gargalos e mantenha a operação funcionando enquanto ataques, fadiga e até raras ameaças internas testam a organização que você construiu.
As capturas de tela estão a caminho. Acompanhe o desenvolvimento no Discord para vê-las primeiro.
Recursos
Cada sala tem uma função
A Triagem filtra a enxurrada de alertas, a Investigação aprofunda os casos escalados e a Resposta a Incidentes cuida dos graves, enquanto Engenharia de Detecção, Inteligência de Ameaças, Automação e Treinamento alimentam a cadeia. Você decide quais departamentos existem, qual o tamanho de cada um e para onde vai o espaço escasso do andar.
Resolva um gargalo e o próximo aparece: uma Triagem melhor pode soterrar a Investigação, e mais investigadores podem sobrecarregar a Resposta a Incidentes. Encontre a restrição real em vez de só contratar mais gente.
Contrate de olhos abertos
Contratar é um processo, não uma loja. Triagem de currículos, entrevistas, referências e verificação de segurança custam tempo e dinheiro, mas cada etapa revela mais sobre o candidato. Pule etapas para preencher vagas rápido durante uma expansão e conviva com a incerteza.
O período de experiência mostra quem cada pessoa realmente é, no trabalho de verdade. Treinamento e mentoria constroem capacidade a longo prazo, mas tirar seu melhor analista da operação custa capacidade hoje.
Mantenha sua equipe de pé
Filas longas, turnos longos e incidentes em sequência desgastam as pessoas. O estresse deixa o trabalho mais lento e menos preciso; o burnout vira afastamento ou pedido de demissão.
Você tem alavancas claras: monte a escala de turnos, crie uma área de descanso, conceda folga ou aumento, automatize o trabalho repetitivo. O burnout é previsível o bastante para ser gerenciado, nunca uma punição aleatória.
Decida o que o SOC enxerga
Cada detecção troca sensibilidade por ruído, e cada nova fonte de logs custa dinheiro, capacidade e atenção dos analistas. Um SOC maduro não tem cobertura perfeita: ele conhece e escolhe seus pontos cegos.
A automação pode enriquecer, encaminhar e encerrar o trabalho rotineiro, mas uma regra mal feita pode fechar um alerta importante ou inundar a fila seguinte. Só entregue ações de alto impacto a ela quando confiar nela.
Contenha antes que se espalhe
Os ataques chegam como campanhas que se formam ao longo de muitos sinais, e quanto antes você quebra a cadeia, mais barato sai. Desative uma conta, isole uma máquina ou corte um segmento inteiro da rede, sabendo que uma contenção agressiva pode derrubar os serviços de que a empresa depende.
Os adversários percebem o que você bloqueia e migram para o que você não está vigiando. Todo incidente grave termina em uma revisão que transforma o que passou despercebido em melhorias que você escolhe bancar.
Ameaças internas raras, evidências reais
Uma verificação fraca e acessos em excesso podem abrir a porta para alguém de dentro, mas ameaças internas maliciosas são raras e sempre deixam evidências. Monte o caso com histórico de acessos, movimentação de dados e entrevistas enquanto a operação segue rodando.
Depois decida: continuar observando, restringir o acesso, desligar a pessoa ou levar o caso às autoridades. Uma acusação errada custa mais ao moral da equipe e ao orçamento do que uma certa rende.
Arte Conceitual
Arte conceitual inicial, não são imagens do jogo. O visual final pode mudar.
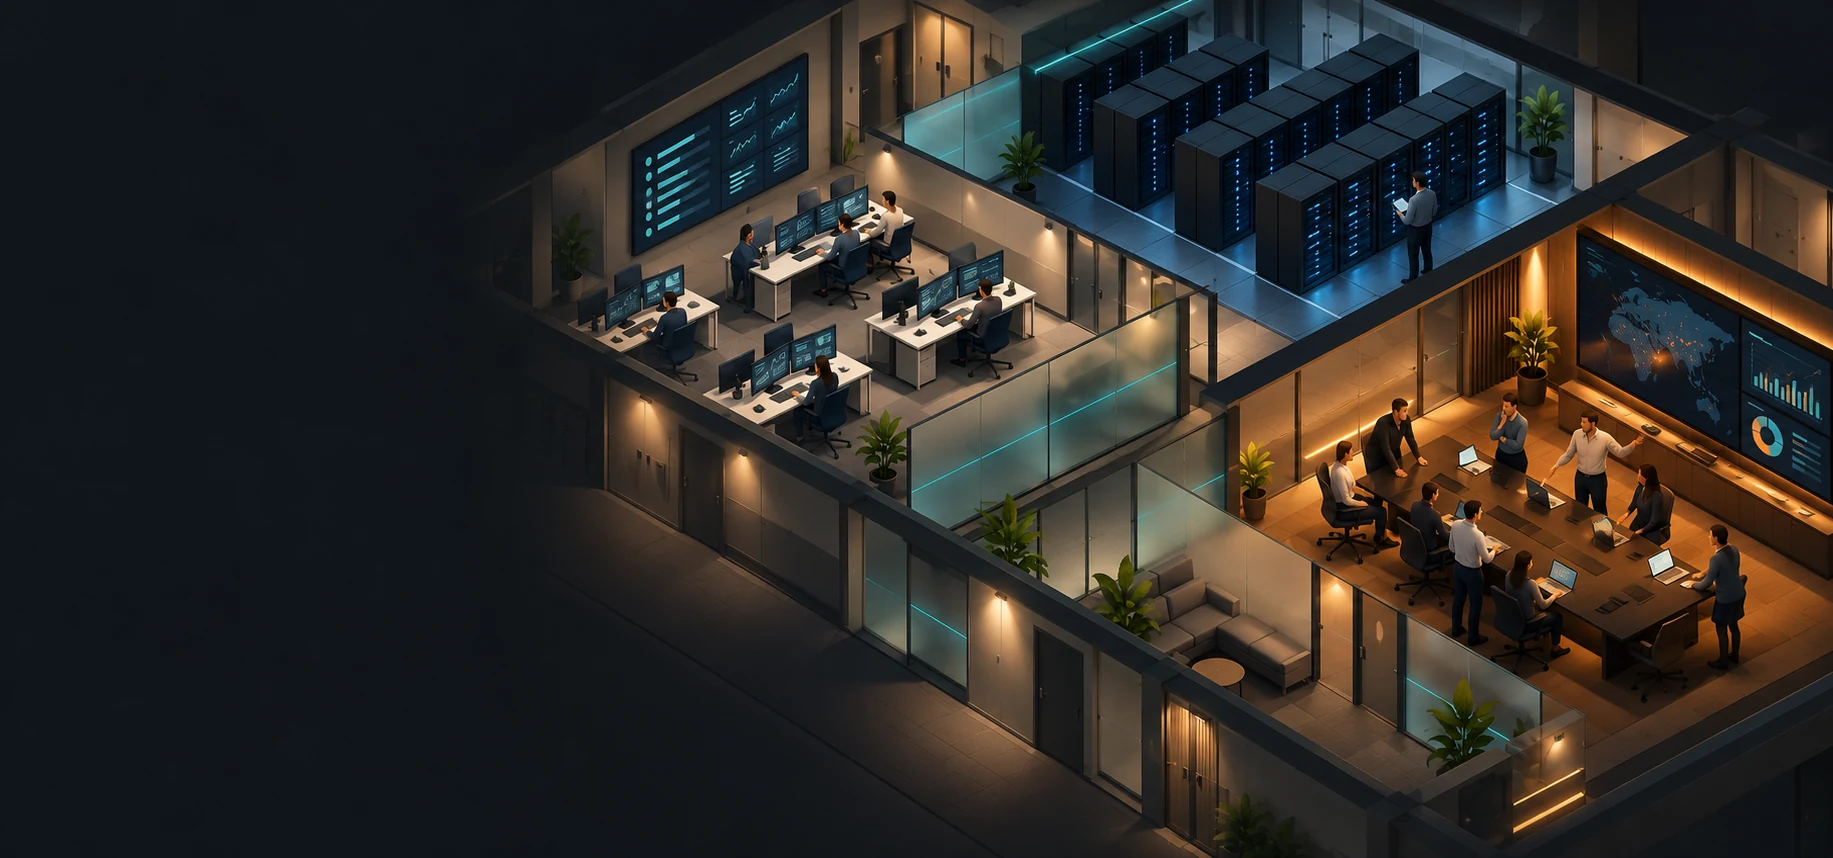
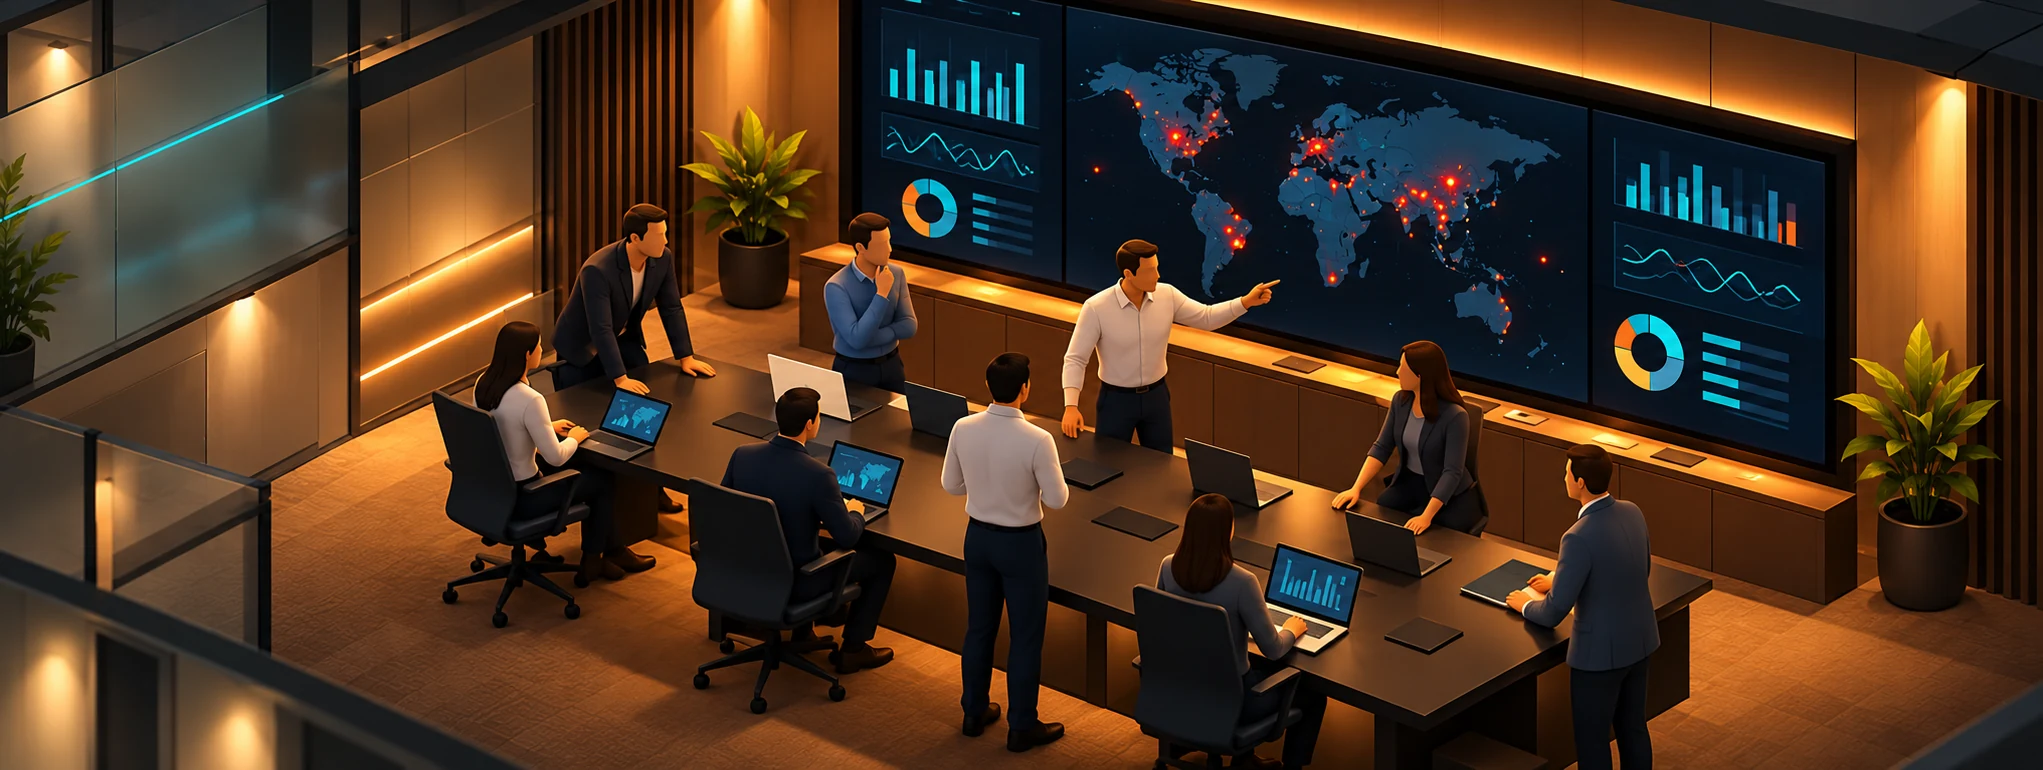
O SOC como uma instalação viva: área de analistas, sala de servidores e sala de reunião · Com auxílio de IA Briefing de incidente diante do mapa de ameaças · Com auxílio de IA
Sistemas Principais
Salas funcionais, dependências e gargalos
Contratação, verificação, experiência e treinamento
Alocação de equipe, turnos, fadiga e retenção
Alertas, investigações, incidentes e automação
Ameaças internas raras e orientadas por evidências